Unsere Fälle

Stimmen
Individuelle digitale Plattformentwicklungsdienste
Plattformentwicklungsdienste für Multi-Tenant-Produkte, Marktplätze und Partnerportale — nicht Cross-Platform-Apps.
Was digitale Plattformentwicklung tatsächlich bedeutet

Digitale Plattformentwicklungsdienste von WTT Solutions heißen: ein mehrseitiges, Multi-Tenant-, API-first-Produkt designen und liefern — keine Broschüren-Site und keine Single-Tenant-App. Plattformentwicklungsdienste umfassen Tenancy, Identität, Datenresidenz und Operator-Workflows, die Paketsoftware nicht besitzen lässt. Das ist keine Cross-Platform-Mobile-Arbeit und keine interne Developer-Platform oder Platform Engineering (IDP). iOS- und Android-Clients konsumieren die Plattform; sie sind nicht die Plattform. Ein Engagement als digitale Plattform-Agentur startet mit Isolationsmodellen, IdP-Wahl und Regionenstrategie — vor UI-Kits.
Wir bauen die gemeinsame Produktebene: öffentliche und Partner-APIs, SSO, Tenant-Administration, Audit-Logs und die Operator-Konsole, die Ihr Team wirklich betreibt. Individuelle Plattformentwicklung ist, wie US-Produktteams Per-Seat-SaaS und Low-Code verlassen, wenn der zweite Kunde, die zweite Region oder der zweite IdP kommt. Native oder Hybrid-Apps gehören auf Flutter und React Native; API und Datenebene leben in Back-End-Entwicklung und Front-End-Entwicklung. ERP, Billing und ECM bleiben auf Enterprise-Softwareentwicklung. Delivery kann als Software-Development-Outsourcing oder scoped Discovery laufen.
Was zuerst bricht, wenn eine Plattform den zweiten Tenant aufnimmt
Die meisten „Plattformen“ sind noch Single-Tenant-Apps mit Logo-Wechsler. Der Bruch zeigt sich in Isolation, Identität, Residenz, Barrierefreiheit und Audits — nicht in der ersten Demo. US-Käufer merken es, wenn der zweite Tenant, der zweite IdP oder der erste SOC-Fragebogen kommt. Die Karten unten sind die Symptome, gegen die wir in der Discovery designen.
Isolation scheitert am zweiten Tag
Gepoolte Datenbanken ohne Row-Level- und Verschlüsselungsgrenzen lassen Reports, Webhooks und Suchindizes zwischen Kunden durchsickern. Tenant-Isolationsmodelle müssen vor der ersten Migration gewählt werden, nicht nach einem Support-Ticket. Restore-Drills und Schlüssel pro Tenant gehören zur selben Entscheidung — zu hoffen, eine tenant_id-Spalte reiche, ist, wie Incidents entstehen.
SSO und Provisioning stoppen Abschlüsse
Enterprise-Käufer erwarten OAuth 2.0, OpenID Connect, SAML 2.0 und SCIM. Eigenes Login plus CSV-Importe scheitern im Security-Review, und Joiner-Mover-Leaver-Tickets schließen nie. Wenn das erste Logo Okta braucht und das zweite Azure AD, ist das ein Architekturproblem, keine Einstellungsseite.
Residenz und WCAG stehen in RFPs
US-Unternehmen, die nach Europa verkaufen, brauchen eine DSGVO-Rechtsgrundlage, DSR-Workflows und Regionen-Pins. Operator- und Kunden-UIs, die WCAG 2.2 AA verfehlen, verlieren Aufträge aus dem öffentlichen Sektor und aus healthcare-nahen Bereichen. Logging- und Support-Tools, die PII in eine andere Region kopieren, gehören zum selben Fehlermodus.
Monolithen lassen sich nicht produktisieren
Ein einzelnes Deployable ohne Audit-Logs, Secrets-Hygiene oder Control-Evidence besteht SOC 2 Type II nicht. Einen Marktplatz oder eine Partner-API an einen Monolithen zu schrauben kostet meist mehr als ein Plattform-Rewrite. Interne Tools ohne Operate-Phase zu produktisieren hinterlässt eine Demo, kein Unternehmen, dem andere Tenants vertrauen.
ERFOLGSGESCHICHTEN
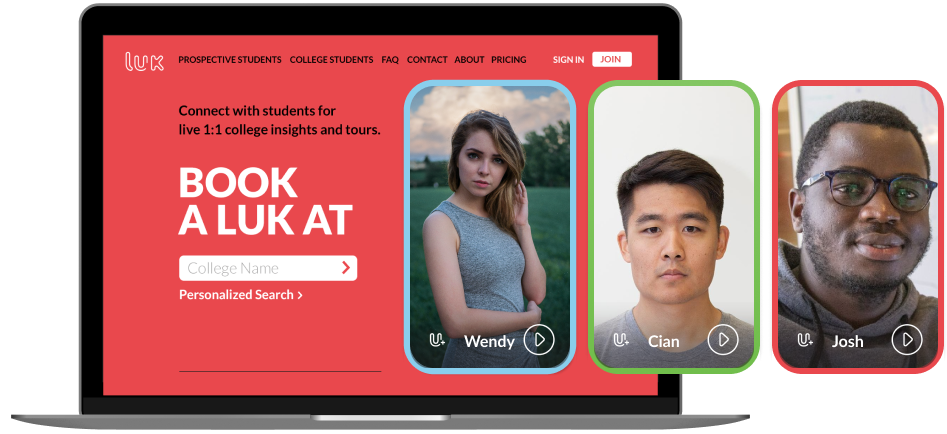
Treten Sie mit Studenten in Kontakt, um 1-zu-1-College-Einblicke und -Führungen live zu erhalten
SACHVERSTAND
Bildung
TECHNOLOGIEN

Plattformentwicklungsdienste

API und Ökosystem
Wir entwerfen öffentliche und Partner-APIs mit Versionierung, Deprecation-Fenstern, Idempotenz und Webhook-Zustellung, die Sie betreiben können. Ein Developer-Portal dokumentiert Auth, Scopes, Sandbox-Tenants und Changelog, damit Integratoren nicht für jedes Feld ein Ticket öffnen. Rate-Limits und Usage-Pläne sitzen pro Tenant, nicht als globaler Nachgedanke. Individuelle digitale Plattformentwicklungsdienste behandeln die API als Produktoberfläche gleichwertig zur UI — einschließlich OpenAPI-Verträgen, Beispiel-SDKs und Staging, das die produktive Tenancy spiegelt. Partner-Erfolg hängt an dieser Ebene: Wenn die API einen zweiten Integrator nicht ohne Hotfix onboarden kann, haben Sie noch keine Plattform. Wir planen auch die Breaking-Change-Policy und Statusseiten, damit Ökosystem-Arbeit nicht in Slack lebt.
API und Ökosystem
Wir entwerfen öffentliche und Partner-APIs mit Versionierung, Deprecation-Fenstern, Idempotenz und Webhook-Zustellung, die Sie betreiben können. Ein Developer-Portal dokumentiert Auth, Scopes, Sandbox-Tenants und Changelog, damit Integratoren nicht für jedes Feld ein Ticket öffnen. Rate-Limits und Usage-Pläne sitzen pro Tenant, nicht als globaler Nachgedanke. Individuelle digitale Plattformentwicklungsdienste behandeln die API als Produktoberfläche gleichwertig zur UI — einschließlich OpenAPI-Verträgen, Beispiel-SDKs und Staging, das die produktive Tenancy spiegelt. Partner-Erfolg hängt an dieser Ebene: Wenn die API einen zweiten Integrator nicht ohne Hotfix onboarden kann, haben Sie noch keine Plattform. Wir planen auch die Breaking-Change-Policy und Statusseiten, damit Ökosystem-Arbeit nicht in Slack lebt.

Identität und Provisioning
Identität entscheidet, ob B2B-Plattformen das Security-Review bestehen. Wir implementieren OAuth 2.0 für delegierten Zugriff, OpenID Connect für den User-Login, SAML 2.0 für Enterprise-IdPs und SCIM, damit Joiner-, Mover- und Leaver-Events im Verzeichnis des Kunden bleiben. Diese Kombination deckt SSO, Just-in-Time-Accounts, Group-to-Role-Maps und Session-Policies ab, ohne einen eigenen IdP. Wir integrieren Okta, Auth0 und Azure AD, statt Passwort-Resets zu erfinden, die Auditoren ablehnen. Einladungen durch den Tenant-Admin bleiben ein Fallback für Kunden ohne Verzeichnis, nicht der Standardpfad. Token-Laufzeiten, Logout und Break-Glass-Zugriff sind dokumentiert, damit Fragebögen Antworten haben statt Screenshots.

Multi-Tenant-Cloud
Tenant-Isolationsmodelle — Silo, Bridge oder Pool — sind eine Architekturentscheidung, keine Checkbox. Silo gibt regulierten Kunden dedizierte Compute- und Datenspeicher. Pool teilt Infrastruktur mit strengen Row-Level-, Schema- und Verschlüsselungsgrenzen. Bridge mischt geteilte Services mit isolierten Datenebenen. Wir entwerfen Noisy-Neighbor-Controls, Verschlüsselungsschlüssel pro Tenant und Restore-Drills, damit der Batch-Job eines Kunden einen anderen nicht aushungert. Workloads auf AWS, Azure oder GCP folgen diesem Modell, statt auf ein gemeinsames Schema mit einer tenant_id-Spalte zu hoffen. Die Ausstiegsluke zählt: Ein MVP kann gepoolt starten, wenn Sie einen Großkunden später auf Silo ziehen können, ohne APIs neu zu schreiben.

Datenebene, DSGVO, Residenz
In den USA verkaufte Plattformen verarbeiten trotzdem personenbezogene Daten aus der EU. Wir mappen Rechtsgrundlage, Aufbewahrung und Wege für Betroffenenanfragen unter der DSGVO und pinnen Speicher und Verarbeitung auf vereinbarte Regionen, damit Datenresidenz konfigurierbar ist und kein Wiki-Versprechen. Exporte, Löschungen und Audit-Trails sind APIs, keine Tickets. Auftragsverarbeiter und Transfer-Records sind dokumentiert, damit Legal Enterprise-Fragebögen beantworten kann, ohne ein War Room. PHI im Gesundheitswesen bleibt auf dem Healthcare-Hub; diese Säule trägt die Standard-Enterprise-Latte. Suche, Logs und Support-Tooling sind im Scope — PII, die von einem EU-Tenant in einen US-Analytics-Cluster leakt, bleibt ein Residenzfehler.

Experience-Layer und WCAG 2.2 AA
Operator-Konsolen und Kunden-UIs liefern beide auf WCAG 2.2 AA: Tastaturpfade, Kontrast, Namen und Labels sowie Assistive-Tech-Flows auf den Screens, die Menschen wirklich nutzen. Wir testen kritische Journeys — einen Tenant-Admin einladen, einen IdP verbinden, einen Report exportieren — statt ein Badge auf eine Marketing-Site zu kleben. Barrierefreiheit ist Teil der Definition of Done, damit Käufer aus dem öffentlichen Sektor und aus healthcare-nahen Bereichen in der Beschaffung nicht blockiert werden. Die Frontend-Umsetzung folgt unserer Praxis für Front-End-Entwicklung. Datentabellen, Modals und SSO-Timeouts sind die Stellen, an denen Admin-UIs AA verfehlen; diese Komponenten liegen im selben Backlog wie Features, nicht in einem separaten „A11y-Sprint“.

Security Engineering
Threat Models decken Tenant-Grenzen, API-Missbrauch, Secrets und Admin-Impersonation ab. Wir liefern strukturierte Audit-Logs, Key-Rotation und Least-Privilege-Rollen vor dem Launch, nicht als SOC-Hektik. Penetrationstests von APIs, Identität und Tenant-Isolation sind ein Release-Gate — Details stehen in der FAQ, nicht in einem Einzeiler. Control-Evidence mappt auf SOC 2 Type II und ISO 27001; dedizierte SOC-2-Konformitätsdienste bleiben auf dieser Seite, damit dieser Hub nicht um dieselbe Query konkurriert. Secrets leben nie in Tickets; Impersonation wird geloggt; Dependency- und Access-Reviews haben Owner. Das ist Security Engineering als Produktarbeit, kein PDF in einem Sales-Ordner.
So läuft individuelle digitale Plattformentwicklung
Von Discovery bis Betrieb — zuerst Tenancy und Identität, dann Umsetzung, Pentest, Launch und Betrieb. Die Reihenfolge ist das Produkt: Architektur zu überspringen, um „einfach zu coden“, macht Bugs beim zweiten Tenant zu Incidents. Jeder Schritt hat ein benanntes Ergebnis, das Ihr CTO prüfen kann.
Discovery
Wir kartieren die Seiten des Marktplatzes oder des SaaS, Tenancy, das IdP-Inventar, Residenz und die MVP-Schnitte. Sie gehen mit Architektur-Optionen, einer Risikoliste und einer Kostenbandbreite — nicht mit einem vagen Deck. Discovery ist bezahlt und kurz, damit Finance planen kann, ohne einen Schein-Festpreis. Wenn Buy-versus-Build noch offen ist, schreiben wir diese Notiz hier, bevor jemand ein Team besetzt.
ErgebnisArchitektur-Optionen + Kostenband
Discovery
Wir kartieren die Seiten des Marktplatzes oder des SaaS, Tenancy, das IdP-Inventar, Residenz und die MVP-Schnitte. Sie gehen mit Architektur-Optionen, einer Risikoliste und einer Kostenbandbreite — nicht mit einem vagen Deck. Discovery ist bezahlt und kurz, damit Finance planen kann, ohne einen Schein-Festpreis. Wenn Buy-versus-Build noch offen ist, schreiben wir diese Notiz hier, bevor jemand ein Team besetzt.
ErgebnisArchitektur-Optionen + Kostenband
Architektur
Isolationsmodell, Identität (OAuth 2.0 / OIDC / SAML 2.0 / SCIM), Datenspeicher und Regionen-Pins stehen fest, bevor die Feature-Fabriken starten. Dieser Schritt verhindert den Rewrite sechs Monate später. Wir benennen auch die Ausstiegsluke: wie ein gepooltes MVP zu einem Silo-SKU wird, ohne Partner-APIs zu ändern. Security bekommt ein Diagramm, das an einen Fragebogen gehängt werden kann.
ErgebnisIsolation + IdP-Diagramm
Umsetzung
Zwei-Wochen-Sprints an API, Tenant-Admin, Operator-UX und Integrationen. Sie sehen in jedem Zyklus lauffähige Software. Backend- und Frontend-Tracks bleiben explizit, damit die Verantwortung klar ist. Die Definition of Done umfasst WCAG auf den Journeys, die wir anfassen, und Audit-Logs auf Admin-Aktionen — keine separate Härtungsphase nach dem Demo-Tag.
ErgebnisLauffähige Software in jedem Sprint
Pentest
Unabhängige oder Partner-Penetrationstests decken APIs, Identity-Endpunkte und Tenant-Grenzen ab. Findings bekommen Schweregrad, Owner und einen Retest, bevor Produktions-Credentials live gehen. Cross-Tenant-Reads sind absichtlich im Scope. Ein Scan der Marketing-Site ist dieses Gate nicht.
ErgebnisRetest-Pack
Launch
Runbooks, SSO mit den ersten Design-Partnern, Datenmigration und Observability. Wir nennen es nicht gelauncht, bis ein zweiter Tenant ohne Hotfix provisioniert werden kann. Support-Tooling muss wissen, welchen Tenant es berührt; sonst ist der Launch nur ein Deploy.
ErgebnisZweiter Tenant ohne Hotfix
Betrieb
SLOs, Aufbewahrung der Audit-Logs, Dependency- und Control-Evidence und ein Backlog für die nächste Isolation oder Region. Plattformen, die hier aufhören, verrotten; die Operate-Phase planen wir in der Discovery. Die Jahreskosten sind typischerweise ein Bruchteil des Builds — so zu tun, als sei der Betrieb kostenlos, ist, wie Fragebögen ein Jahr später scheitern.
ErgebnisSLO + Control-Evidence
Individuelle digitale Plattform vs. SaaS, Low-Code oder „nur eine App“
Digitale Plattformentwicklungsdienste gibt es, weil Paket-SaaS, Low-Code und Single-Tenant-Apps an unterschiedlichen Tests scheitern. Custom gewinnt, wenn andere Unternehmen sich einloggen, Partner Ihre APIs treffen oder Isolation, SSO, Residenz oder WCAG 2.2 AA in der RFP stehen. Dann Discovery scopen, wenn Custom weiterhin gewinnt.
- Vorteil
- Einschränkung oder Kompromiss
- Kriterium nicht erfüllt
Was individuelle digitale Plattformentwicklung in den USA kostet
Bandbreiten für Planungsgespräche, keine Angebote. Discovery nimmt Tenancy und Identität das Risiko, damit Sie keinen Schein-Festpreis kaufen. Ein MVP in der Spanne von 50.000–150.000 $ ist ein erster produktiver Tenant, ein SSO-Pfad, Kern-APIs und ein Pentest-Gate. Volles Multi-Tenant-SaaS und Marktplatz-Arbeit liegen typischerweise bei 150.000–400.000 $+, wenn Silo- oder Bridge-Isolation, mehrere IdPs mit SCIM, Regionen-Pins und eine Operate-Phase im Scope sind. Preise für klinisches SaaS stehen auf SaaS-Entwicklung für Gesundheitsfachkräfte. Der jährliche Betrieb liegt meist bei 15–25 % des Builds; ohne ihn verrottet die Plattform. Die Zahlen unten gelten für kommerzielle US-Plattformen — nicht für LMS-SKUs und nicht für ERP.
Discovery
Abgegrenztes Engagement
3–4 Wochen
- Tenancy- und Identitätsoptionen
- Residenz- und DSGVO-Karte
- MVP-Schnitt und Risikoregister
- Architektur + Kostenband
- Keine Pflicht, mit uns zu bauen
MVP-Plattform
$50k – $150k
3–6 Monate
- Erstes produktives Tenancy-Modell
- SSO für einen IdP-Pfad
- Kern-APIs + Operator-Konsole
- WCAG-bewusste kritische Journeys
- Launch + Pentest-Gate
Multi-Tenant / Marktplatz
$150k – $400k+
6–14 Monate
- Silo-/Bridge-/Pool-Isolation
- OAuth, OIDC, SAML, SCIM
- Regionen-Pins und DSR-APIs
- Partner-APIs + Developer-Portal
- Operate-Phase und Control-Evidence
Kundenstimmen: Plattform-Entwicklungsunternehmen
BRANCHENANERKENNUNG


Luklabs
Stellvertretende Geschäftsführerin
Das Team ist klug, kreativ, nett, ruhig und professionell, und sie sind Problemlöser.
WTT Solutions achtete auf Details. Die meisten ihrer ersten Iterationen waren sehr nah an unseren beabsichtigten Designs. Infolgedessen mussten wir in der QA-Phase nicht viele Überarbeitungen vornehmen.
Ich habe es sehr genossen, mit ihnen zu arbeiten.


Plattformtypen, die wir bauen
Dieser Hub deckt Produktplattformen ab — keine LMS-Produktisierung und kein ERP. SaaS-Plattformentwicklung meint hier generische kommerzielle Multi-Tenant-Software in jeder Branche: Tenant-Admin, Billing-Hooks und APIs, gegen die andere Unternehmen automatisieren. Klinische Multi-Tenant-Produkte gehen zu Healthcare-SaaS, damit HIPAA auf diesem Cluster bleibt. Marktplatz-Plattformentwicklung hat kein eigenes Landing, deshalb leben zweiseitige Märkte hier. Kunden- und Partnerportale sind im Scope, wenn sie sich in Ihre Datenebene authentifizieren, nicht wenn sie ein CMS-Theme sind. DXP-artige Content-und-Daten-Produkte sind im Scope, wenn Sie die Codebase besitzen werden. Branchen-Operationsplattformen sind im Scope, wenn Sie interne Tools für Kunden oder Partner produktisieren. Nutzen Sie die Karten, um in der Discovery eine Form zu wählen; branchenspezifische Compliance schicken wir an den Spoke, der sie schon besitzt.

SaaS-Plattformentwicklung
Multi-Tenant-Produkt mit Billing, Tenant-Admin und APIs. Für klinisches SaaS siehe SaaS-Entwicklung für Gesundheitsfachkräfte — diese Karte ist das generische Produktmuster, einschließlich SaaS-Plattformentwicklungsdiensten für nicht-klinische kommerzielle SKUs.

Marktplatz-Plattformentwicklung
Zweiseitige B2B- oder B2C-Märkte: Listings, Matching, Payments, Dispute- und Operator-Tools. Mobile Storefronts sind Clients; der Marktplatz ist die Plattform. Liquiditätsfeatures und KYC sitzen auf dieser Wirbelsäule, nicht auf einem separaten „App-Projekt“.

Kunden- und Partnerportale
Authentifizierte Portale auf Ihrer Datenebene — kein CMS-Theme. SSO in den IdP des Kunden, rollenbasierte Objekte und APIs, die Partner automatisieren können. Wenn das Portal nur für Ihr eigenes Team ist, sagen Sie das in der Discovery; Produktisierung ist ein anderer Schnitt.

Content- und Datenplattformen
DXP-artiger Content plus operative Daten: Katalog, Workflow und Distribution-APIs. Wir verkaufen kein Boxed-DXP weiter; wir bauen das Produkt, das Sie besitzen werden, mit Tenancy und Identität als First-Class statt als CMS-Plugin.

Branchen-Operationsplattformen
Line-of-Business-Plattformen, die interne Tools für Kunden oder Partner produktisieren. Ein Hinweis: Enterprise-Softwareentwicklung für Systeme der ERP-Klasse gehört auf den Enterprise-Hub, nicht hier. Wenn Sie Billing, ECM oder Call-Center-Suiten brauchen, folgen Sie diesem Link.
Branchen, die digitale Plattformen kaufen
01

Gesundheitswesen
SOC 2 und DSGVO sitzen auf dieser Säule. HIPAA, FHIR und klinische Workflows leben auf dem Hub für individuelle Healthcare-Software. KI in Krankenhäusern ist ein Spoke: Entwicklung von Healthcare-KI-Plattformen. Die Produktisierung von Digital Health bleibt auf der eigenen URL, damit dieser Hub diese Phrase nicht übernimmt.
02

EdTech
Lernprodukte, nicht diese URL. LMS und instruktionale Plattformen: EdTech-Softwareentwicklung. Wenn Sie ein kommerzielles Multi-Tenant-Produkt brauchen, das zufällig Schulen bedient, legen wir LMS-Standards trotzdem auf EdTech und behalten Tenancy hier.
03

Fintech und Ops
Multi-Tenant-Ledgers, Partner-APIs und audit-lastige Operator-Konsolen. Isolation und Evidence zählen mehr als ein Payment-Widget. Wir tun nicht so, als sei ein Checkout-Formular eine Plattform.
04

MarTech
CDP-artige und Campaign-Ops-Plattformen. Branchenmodifizierte Arbeit: MarTech-Softwareentwicklung. Consent, serverseitiges Tagging und tenant-bezogene Audiences gehören in die Sprache dieses Hubs; die Isolation folgt weiterhin dieser Architektur.
05

HR-Tech
Workforce-Plattformen mit SSO und SCIM. Produktdetail: HR-Softwareentwicklung. Rechte an Mitarbeiterdaten brauchen weiterhin DSGVO und Residenz auf der oben beschriebenen gemeinsamen Ebene.
06

Retail und Marktplätze
Seller-Portale, Katalog und Order-Plattformen. Mobile Apps bleiben Clients der Plattform, kein Ersatz für Tenancy. Wenn Sie nur eine Storefront-App brauchen, starten Sie bei Mobile — nicht hier.

Plattformarchitektur: Multi-Tenancy, Identität, Datenresidenz
Architekturtext ist das Gegenteil von Protocol-Name-Stuffing. Tenancy, Identität, Observability, CI/CD und Barrierefreiheit sind, wie eine Plattform den zweiten Tenant und das erste Audit übersteht. Wir dokumentieren jedes als expliziten Workstream, damit US-Käufer es auf ihren Security-Fragebogen mappen können. Die Karten unten sind die Standard-Ebene, die wir liefern; Branchen-Spokes ergänzen HIPAA oder LMS-Standards, ohne diese Queries auf diese URL zu ziehen. Wenn ein Control nicht gelistet ist, ist es wahrscheinlich ein Spoke — oder noch kein Plattformthema.

Tenancy-Modelle
Silo, Bridge oder Pool mit Verschlüsselung und Restore-Drills pro Tenant.

Identitätsebene
OAuth 2.0, OIDC, SAML 2.0, SCIM gegen Okta, Auth0 oder Azure AD.

Observability
Traces pro Tenant, Audit-Logs und Alerting, das Security lesen kann.

CI/CD und Umgebungen
Preview-Tenants, Migrations-Gates und Secrets, die nie in Tickets liegen.

Barrierefreiheit
WCAG 2.2 AA auf Operator- und Kunden-Journeys, nicht nur auf der Homepage.

Residenz-Controls
Regionen-Pins, DSR-APIs und Auftragsverarbeiter, die Sie in einem AVV benennen können.

API-Produkt
Versionierung, Webhooks, Developer-Portal und Rate-Limits pro Tenant.

Control-Evidence
Logs und Access-Reviews, die auf SOC 2 Type II und ISO 27001 mappen.


Technologie-Stack für digitale Plattformentwicklung
 OpenAI
 Google Gemini
 Anthropic Claude
 LangChain
 LlamaIndex
 Perplexity API
 RAG / Pinecone / Qdrant


 PostgreSQL
 MySQL
 MongoDB
 Redis
 Docker
 Kubernetes
 Terraform
 GitHub Actions


HIER KÖNNEN SIE UNS KONTAKTIEREN
Digitale Plattformentwicklung — häufige Fragen
Was sind digitale Plattformentwicklungsdienste?
Diese Arbeit ist nicht dasselbe wie der Bau einer Cross-Platform-Mobile-App. Wenn Sie iOS- und Android-Clients brauchen, ist das Application Delivery — siehe unsere Praktiken für Flutter-App-Entwicklung und React Native — und diese Clients konsumieren die Plattform, statt sie zu ersetzen. Es ist auch kein Platform Engineering im Sinne einer internen Developer-Platform: Wir verkaufen keine IDPs, Paved Roads oder DevOps-Plattformteams. Software-Plattformentwicklung meint hier ein kommerzielles oder partnergerichtetes System, in das sich Ihre Kunden einloggen.
Ein typisches Engagement startet mit Tenancy und Identität, nicht mit einem UI-Kit. Wir entscheiden Silo gegen Pool gegen Bridge-Isolation, welchen IdP Sie schon fahren (Okta, Auth0, Azure AD) und welche Daten in US- oder EU-Regionen bleiben müssen, bevor wir den ersten Service schreiben. Deshalb sollten Einkäufer, die eine digitale Plattform-Agentur vergleichen, Architekturdisziplin bewerten, nicht Feature-Listen auf Folien. Wenn Sie schon ERP- oder Billing-Systeme haben, integrieren wir sie, statt sie zu ersetzen — und Enterprise-Applikationsarbeit verweisen wir auf unsere Praxis für Enterprise-Entwicklung, damit dieser Hub auf Produktplattformen fokussiert bleibt.
Was kostet individuelle digitale Plattformentwicklung in den USA?
Die obere Spanne erscheint, wenn Sie Silo- oder Bridge-Isolation für regulierte Tenants brauchen, mehrere IdPs mit SCIM, Partner-Developer-Portale, Regionen-Pins und eine Operate-Phase mit Control-Evidence. Liquiditätsfeatures des Marktplatzes, komplexes Matching und Payments erweitern den Scope genauso wie zusätzliche IdPs. Hosting, Observability und Support nach dem Launch liegen typischerweise bei 15–25 % des Builds pro Jahr; so zu tun, als seien sie kostenlos, ist, wie Plattformen verrotten.
Veröffentlichte Spannen im Internet, die bei 20.000 $ starten, beschreiben meist eine Single-Tenant-App oder einen Low-Code-Prototyp. Diese Zahlen taugen als Untergrenze für Experimente, nicht als Angebot für ein Produkt, in das sich andere Unternehmen einloggen. Wir geben nach der Discovery eine schriftliche Bandbreite, damit Finance planen kann, ohne einen Schein-Festpreis. Klinische Produkte sollten auf der Healthcare-SaaS-Seite budgetiert werden; die Zahlen dieser Säule gelten für generische kommerzielle Multi-Tenant-Plattformen, die in die USA verkauft werden, einschließlich US-Unternehmen mit EU-Kunden. Fragen Sie die Bandbreite nach der Discovery schriftlich an; wir erfinden keine 20.000-$-„Plattform“, die in Wahrheit ein Single-Tenant-Prototyp ist.
Individuelle digitale Plattform vs. SaaS oder Low-Code — wann bauen?
Die Fünf-Jahres-Kosten kehren oft den Preis des ersten Jahres um. Paket-SaaS wirkt günstig, bis SCIM, eine private Region oder eine Partner-API ein Premium-SKU ist — oder nicht verfügbar. Low-Code wirkt schnell, bis Sie Audit-Logs brauchen, die ein SOC-2-Assessor akzeptiert, oder ein Noisy-Neighbor-Problem, das Sie nicht debuggen können. Eine Single-Tenant-App wirkt fertig, bis der zweite Kunde einen Rewrite erzwingt. Custom kostet vorne mehr und wandelt dann variable Vendor-Miete in Infrastruktur, die Sie betreiben.
Wir sagen Kunden trotzdem, sie sollen kaufen, wenn Kaufen ehrlich ist. In der Discovery schreiben wir eine kurze Build-versus-Buy-Notiz, damit Sie uns nicht dafür bezahlen, ein Commodity-CRM nachzubauen. Wenn die Lücke nur ein Mobile-Client ist, beauftragen Sie keine Plattform; nutzen Sie unsere Mobile-Praktiken. Wenn die Lücke ERP ist, gehen Sie zu Enterprise-Entwicklungslösungen. Wenn die Lücke Tenancy plus Identität plus APIs ist, die Sie besitzen werden, ist das diese Seite. Die Vergleichstabelle oben ist dasselbe Gespräch in einer Ansicht für Ihren CTO und Finance-Lead.
Wie implementieren Sie SSO und Benutzerbereitstellung?
In der Praxis integrieren wir Okta, Auth0 und Azure AD (Entra ID) als die üblichen IdPs, plus kunden-gehostetes SAML, wo es nötig ist. Wir mappen IdP-Gruppen auf Anwendungsrollen pro Tenant, erzwingen Session-Policies und loggen Admin-Impersonation. Just-in-Time-Provisioning kann einen ersten Login aufstellen; SCIM hält das Verzeichnis danach wahr. Tenant-Admins laden Nutzer nur ein, wenn der Kunde keinen IdP hat, was im B2B immer seltener ist.
Das Security-Review scheitert, wenn eine App ihren eigenen Identity-Store zur Source of Truth macht. Wir halten das Kundenverzeichnis autoritativ, speichern nur die Claims, die wir müssen, und dokumentieren Token-Laufzeiten, Logout und Break-Glass. Dieses Paket meinen Enterprise-Käufer mit „SSO“. Wenn Sie nur einen Consumer-Social-Login brauchten, wären Sie nicht auf dieser Seite. Identitätsarbeit wird in der Architektur sequenziert, bevor Feature-Fabriken starten, damit Sie SAML nicht nach dem ersten Logo auf der Website nachrüsten. Wenn Ihre ersten drei Kunden einen IdP teilen, designen wir trotzdem für den vierten, der das nicht tut.
Welchen Barrierefreiheitsstandard setzen Sie um?
Warum diese Seite das interessiert: Käufer aus dem öffentlichen Sektor, aus bildungsnahen und healthcare-nahen Bereichen werden fragen. Eine Plattform, die nur Kunden mit Maus bedienen können, scheitert in der Beschaffung, auch wenn die API exzellent ist. Wir testen kritische Flows stichprobenartig mit Tastatur und Screenreader und loggen Defects wie jede andere Schwere. VPAT-Sprache, wenn ein Käufer sie braucht, entsteht aus demselben Evidence, nicht im Sales.
Barrierefreiheit ist kein visuelles Theme. Sie betrifft Component Libraries, Datentabellen, Modal-Dialoge in der Tenant-Admin und Timeout-Handling beim SSO. Unsere Praxis für Front-End-Entwicklung besitzt die Umsetzungsmuster; dieser Hub besitzt die Anforderung, dass Operator- und Kundenoberflächen AA erfüllen. Wenn ein Produkt nur intern ist und der Käufer AA schriftlich verzichtet, behalten wir Tastaturpfade trotzdem, weil der Support es Ihnen danken wird. Wir behaupten kein AAA und keine volle rechtliche Zertifizierung, es sei denn, das ist ein abgegrenztes Audit. Barrierefreiheit auf einer digitalen Plattform ist Beschaffungshygiene für US-Käufer aus dem öffentlichen Sektor und aus healthcare-nahen Bereichen, kein Design-Schnörkel.
Bauen Sie Marktplatz- und SaaS-Plattformen oder nur interne Portale?
SaaS-Plattformentwicklung auf dieser Seite meint generische kommerzielle Multi-Tenant-Software. Klinische Multi-Tenant-Produkte entstehen unter SaaS-Entwicklung für Gesundheitsfachkräfte, damit HIPAA und klinische Workflows auf dem Healthcare-Cluster bleiben. Lernplattformen bleiben auf EdTech. Diese Trennung verhindert, dass wir unsere eigenen URLs kannibalisieren, und benennt trotzdem den Plattformtyp, den Sie wollen.
Wenn Sie nur eine native App brauchen, die mit dem Backend von jemand anderem spricht, kaufen Sie keine Plattformarbeit. Wenn andere Unternehmen sich einloggen, per API erweitern und isoliert bleiben sollen, dann schon. Lieber ein Portal-Restyling ablehnen, als eine Schein-Plattform zu liefern. Der Typen-Abschnitt auf dieser Seite ist das Inventar; wählen Sie die Form in der Discovery, und wir sagen Ihnen, welcher Spoke, falls überhaupt, die branchenspezifische Compliance besitzen soll. Portale, SaaS und Marktplätze teilen eine Identitäts- und Tenancy-Wirbelsäule; sie teilen nicht eine einzige Landingpage für jeden Branchen-Modifier. Wenn Sie nur ein internes Dashboard brauchen, sagen Sie das — wir verkaufen keinen Marktplatz nach, den Sie nicht betreiben werden.
Wie behandeln Sie Security-Compliance (SOC 2 Type II, ISO 27001)?
Was ist in Plattformentwicklungsdiensten enthalten?
Identität und Provisioning sind first-class, kein Plugin. Wir implementieren OAuth 2.0, OpenID Connect, SAML 2.0 und SCIM, damit Enterprise-SSO und Joiner-Mover-Leaver-Flows das Security-Review überstehen. Die Datenebene umfasst eine DSGVO-konforme Rechtsgrundlage, Wege für Betroffenenanfragen und konfigurierbare Datenresidenz. Der Experience-Layer zielt auf WCAG 2.2 AA auf Operator- und Kunden-UIs. Security Engineering deckt Threat Modeling, Secrets, Audit-Logs und ein Penetrationstest-Gate ab, bevor Produktions-Credentials live gehen.
Was wir auf dieser Seite nicht bündeln: LMS- oder E-Learning-Produktisierung (das ist EdTech), klinisches Healthcare-SaaS oder SOC 2 als eigenständiges Compliance-Engagement. Sie erhalten trotzdem Control-Evidence, das auf SOC 2 Type II und ISO 27001 mappt, und wir verlinken SOC-2-Konformitätsdienste, wenn Sie dieses Programm brauchen. Die Lieferung kann ein dediziertes Team oder Software-Development-Outsourcing sein, je nachdem, wem das Backlog gehört. Das Ergebnis ist eine Plattform, die Sie betreiben — kein Stapel Tickets gegen einen Vendor, den Sie nicht prüfen können. Wenn Sie zusätzliche Seats unter Ihrem PM brauchen statt vendor-eigener Lieferung, ist das IT-Personalverstärkung, keine andere Architektur.
Wie lange dauert der Bau einer digitalen Plattform (MVP vs. Multi-Tenant-SaaS)?
Ein produktives Multi-Tenant-SaaS mit SCIM, mehr als einem Isolationsmodus, Regionen-Pins, Partner-APIs und WCAG-gestützten Operator-Journeys braucht bis zu einem stabilen Release meist sechs bis vierzehn Monate. Marktplätze legen Matching, Payments und Dispute-Tooling auf dieselbe Wirbelsäule. Wir arbeiten in Zwei-Wochen-Sprints mit lauffähiger Software in jedem Zyklus, damit Sie nicht auf einen Big-Bang-Launch warten. Der Meilenstein, der zählt, ist „zweiter Tenant provisioniert ohne Hotfix“, nicht „wir haben einmal deployt“.
Zeitpläne rutschen aus vorhersehbaren Gründen: unbestimmte Marktseiten, eine späte Anforderung, SAML plus OIDC zu unterstützen, ein Residenzversprechen aus dem Sales, das Engineering nie designed hat, oder Barrierefreiheit als Audit der letzten Woche. Diese Entscheidungen legen wir in die Discovery, damit der Build-Kalender ehrlich ist. Mobile Clients können, wenn nötig, der API folgen; sie sollten das Plattform-MVP nicht blockieren. Wenn Sie schon einen Monolithen haben, ist Modernisierung (siehe die FAQ unten) eine parallele Spur mit eigenem Cutover-Plan, kein versteckter Extra-Monat. Kalenderehrlichkeit gehört zu Plattformentwicklungsdiensten: Lieber sechs Monate nennen, als so zu tun, als sei Isolation ein Wochenend-Flag.
Was ist Multi-Tenant-Architektur und welches Isolationsmodell?
Welches Modell Sie nutzen sollten, ist keine Branding-Entscheidung. Wenn ein healthcare-naher oder öffentlicher Käufer dedizierte Verschlüsselungsschlüssel und Restore-Drills verlangen wird, starten Sie für diese SKUs mit Silo oder Bridge, auch wenn die SMB-Stufe gepoolt ist. Wenn Sie früh sind und jeder Tenant ähnlich ist, ist Pool mit Verschlüsselung und starker Observability meist das ehrliche MVP — vorausgesetzt, Sie können einen Großkunden später auf Silo migrieren, ohne einen Rewrite. Diese Ausstiegsluke designen wir in der Discovery: dieselben APIs, andere Deploy-Topologie.
Fehler, die wir in der Praxis sehen: ein gemeinsames Schema mit tenant_id und ohne Query-Tests; Suchindizes, die leaken; Webhooks, die die Daten des falschen Tenants feuern; Backups, die einen Kunden nicht wiederherstellen können. Isolation ist auch operativ: Deploy-Kadenz, Feature-Flags und Support-Tooling müssen wissen, welchen Tenant sie berühren. Plattformentwicklungsdienste, die dieses Gespräch überspringen, sind nur App-Entwicklung mit Extra-Schritten. Wir machen das Modell in Architekturdocs explizit, die Ihr Security-Team an einen Fragebogen hängen kann.
Wie behandeln Sie DSGVO und Datenresidenz auf einer in den USA verkauften Plattform?
Technisch heißt das regionenbewusste Datenspeicher, vorsichtige Replikation (personenbezogene EU-Daten dürfen nicht still in einen US-Analytics-Cluster kopiert werden) und Backups, die dieselben Pins respektieren. Suche, Logs und Support-Tooling gehören zur Datenebene; PII in ein geteiltes Logging-Produkt in einer anderen Region zu legen ist ein klassisches Eigentor. DSR-Fristen behandeln wir als Produkt-SLAs: Export- und Löschjobs haben Owner und Evidence.
Diese Säule versucht nicht, für HIPAA zu ranken. Geschützte Gesundheitsinformationen und BAA-Workflows gehören auf den Hub für individuelle Healthcare-Software. Hier ist die Standard-Enterprise-Latte DSGVO plus Residenz plus Auditierbarkeit — das, was die meisten US-B2B-Plattformen tatsächlich gefragt werden. Wenn ein Tenant ein dediziertes EU-Silo braucht, ist das ein Isolations-SKU, das wir in der Discovery planen, kein Konfigurations-Flag fürs Wochenende. Einkäufer sollten Residenz als Architekturentscheidung mit Kosten annehmen, nicht als Checkbox auf einer Marketing-Site. Residenz gehört in derselben Woche in den Vertrag und in die Architektur, sonst verkauft Sales eine Region, die Sie nicht betreiben können.
Können Sie ein Legacy-Monolith in eine Plattform modernisieren?
Typisches Muster: ein API-Gateway und kanonische Identität (OAuth 2.0 / OIDC / SAML) davor, die Daten extrahieren, die nicht leaken dürfen, und Dual-Write oder CDC fahren, bis der neue Store für diesen Context Source of Truth ist. Suche, Jobs und File-Storage sind die Stellen, an denen Monolithen Cross-Tenant-Bugs verstecken; die testen wir früh. Budgetieren Sie Discovery speziell für die Ist-Architektur — undokumentierte Stored Procedures sind in Woche eins billiger zu finden als in Monat vier.
Wir sagen Ihnen auch, wann Modernisierung das falsche Geld ist. Wenn der Monolith ein Single-Tenant-Tool für Ihr eigenes Team ist, kann Produktisierung weniger wert sein, als SaaS zu kaufen oder ein dünnes Portal zu bauen. Wenn das Geschäftsziel eine Mobile-App ist, starten Sie nicht mit einem Plattform-Rewrite. Wenn das Ziel ist, dieselben Workflows an andere Unternehmen zu verkaufen, ist Modernisierung genau diese Praxis. Die Lieferung kann unter Outsourcing sitzen, wenn Sie vendor-eigene Ausführung wollen, oder neben Ihrem Team, wenn es den Monolithen während des Stranglers am Leben hält. So oder so muss der zweite Tenant auf der neuen Ebene landen — das ist die Definition of Done für die Modernisierung.
Welchen Tech-Stack nutzen Sie für digitale Plattformentwicklung?
Wir ergänzen Observability (Traces, Metriken, strukturierte Audit-Logs) pro Tenant, CI/CD mit Preview-Umgebungen und Secrets-Management, das nie im Chat lebt. Suche, Webhooks und File-Pipelines sind so designed, dass sie nicht über Tenants leaken können. Nichts davon ist eine Religion; wenn Ihr Team schon tief in einem Stack ist, den wir betreiben können, nutzen wir ihn, solange Isolation und Identität nicht der Bequemlichkeit geopfert werden.
Was wir nicht tun: einen Stack wählen, weil er in einem Blog trendy ist. Bewertungen eines Plattformentwicklungsunternehmens sollten fragen, wie der Stack auf Tenancy, IdP und Regionen-Pins mappt — nicht, ob wir dieselbe Sprache wie die Konferenz vom letzten Jahr genutzt haben. Mobile Clients folgen, wenn nötig, Flutter oder React Native auf ihren eigenen Seiten, damit dieser Hub auf der gemeinsamen Ebene bleibt. Der Tools-Abschnitt auf dieser Seite listet die Familien, die wir wirklich deployen; die Discovery benennt die konkreten Services für Ihren Account. Ein Plattformentwicklungsunternehmen, das Tenancy im Stack-Gespräch nicht erklären kann, verkauft Personal, keine Architektur. Bitten Sie uns, IdP, Isolationsmodell und Regionen-Pins im selben Satz wie das Framework zu nennen.
