Unsere Fälle

Stimmen
MarTech-Softwareentwicklungsdienste
Ein MarTech-Entwicklungsunternehmen für US-Produkt- und Healthcare-Teams, die Custom MarTech-Entwickler brauchen — kein HubSpot-Reseller, kein CMP-Anbieter und kein Stellenportal.
Was Custom-MarTech-Softwareentwicklung wirklich bedeutet

Custom-MarTech-Softwareentwicklung heißt: Sie besitzen die Datenebene — Identität, Einwilligung, Suppression und Aktivierung — nicht ein gemietetes SKU, das jedes Event abrechnet. Unsere MarTech-Entwicklungsdienste planen First-Party-Erfassung und server-side GTM, damit Ads und Analytics erst nach Rechtsgrundlage feuern und Healthcare-Kampagnen kein PHI in ein clientseitiges Pixel leaken. HIPAA-Limits für Pixel und Tracker sowie das OCR Bulletin on Tracking Technologies entscheiden, was feuern darf; ein BAA mit Werbeplattformen ist nötig, bevor ein vergleichbarer Identifikator geteilt wird. Wir sind ein MarTech-Entwicklungsunternehmen für Produktteams und Healthcare-Marketer, die MAP- oder CDP-Preise, Cookie-Identität oder einen unauditierbaren Tag Manager hinter sich gelassen haben. Das ist kein Consulting-Deck und keine Media-Retainer-Seite. Ein Multi-Tenant-Produkt, das kein Marketing-SKU ist, liegt auf der Plattformentwicklung. Klinische Systeme, EHR und Care-Workflows gehören zum Healthcare-Software-Hub. Marketing-Mobile-Clients nutzen diese Ebene; sie entstehen unter Mobile-App-Entwicklung.
Die Architekturthese ist einfach: First-Party Data plus serverseitige Erfassung, mit Consent-Zeitstempeln, die Automation nicht umgehen kann. Enterprise-Builds können Zugriff, Logging und Change Control auf SOC 2 Type II Evidence im Produkt mappen. Wir verdrahten HubSpot, Salesforce, Braze, Segment, GA4, Meta und Google Ads als System of Record oder Aktivierung — nicht als Produkt, das Sie ewig mieten. Feature-Inventare für ein MarTech-SaaS, das Sie verkaufen, stehen in Building MarTech SaaS Products; die kommerzielle Lieferung bleibt auf dieser URL. Lexikon-Intent — was Marketing Technology ist — gehört zu What is marketing technology. KI-Features im Stack (Scoring, Recs, Assistenten) werden über KI-Dienste scoped, wenn die Datenqualität das hergibt — nicht als Theater. Discovery endet mit Lawful-Basis-Map, Identity Store und Measurement Plan, den Security und Legal lesen können — dann bauen wir.
Was bricht, wenn Cookies, Consent und Healthcare-Pixel kollidieren
Die meisten „MarTech-Stacks“ sind ein Tag Manager, ein MAP-Seat und die Hoffnung, dass Identität Safari überlebt. US-Käufer merken es, wenn Cookies fallen, Consent Paid Media bricht, CDPs pro Event abrechnen oder ein Healthcare-Pixel PHI sieht. Die Kennzahlen unten sind Branchenlabel, keine Scheingenauigkeit.
Cookie-Deprecation verliert die Person
Third-Party-Cookies und probabilistische IDs scheitern in Safari, Firefox und engeren Chrome-Defaults. Journeys stocken, weil dieselbe Person wie drei anonyme Hits wirkt. First-Party-Erfassung und ein dauerhafter Identity Key müssen designed werden, nicht in einem Pixel erhofft.
Wo Einwilligungsregeln begrenzen, welche Marketingdaten Sie nutzen dürfen
Banner sammeln eine Wahl, GTM feuert trotzdem alles. Google Consent Mode v2 und IAB TCF 2.2 greifen nur, wenn Tags das Signal lesen. Abgelehnte Purposes müssen Pixel unterdrücken — sonst hat Legal ein Banner und Marketing ein Leck.
Packaged MAP/CDP-Lock-in
Per-Event- und Per-Contact-Preise wirken günstig, bis ein erfolgreiches Programm die Kosten multipliziert. Identity-Modell oder healthcare-sicherer Pfad ohne Vendor-SKU? Kaum. Custom MarTech Application Development existiert, damit der Event-Bus Ihnen gehört.
HIPAA- und OCR-Tracker-Risiko
Clientseitige Meta- oder Google-Tags auf Termin- oder Symptomseiten können PHI sehen. Das OCR Bulletin on Tracking Technologies behandelt diese Pixel als Disclosure-Risiko. Healthcare-Marketing braucht BAA-fähige Pipelines und keine Gesundheitsdaten in Ad-Tags — kein „wir haben die URL anonymisiert“.

MarTech-Entwicklungsdienste, die wir wirklich liefern

Consent-gesteuerte Multi-Channel-Aktivierung
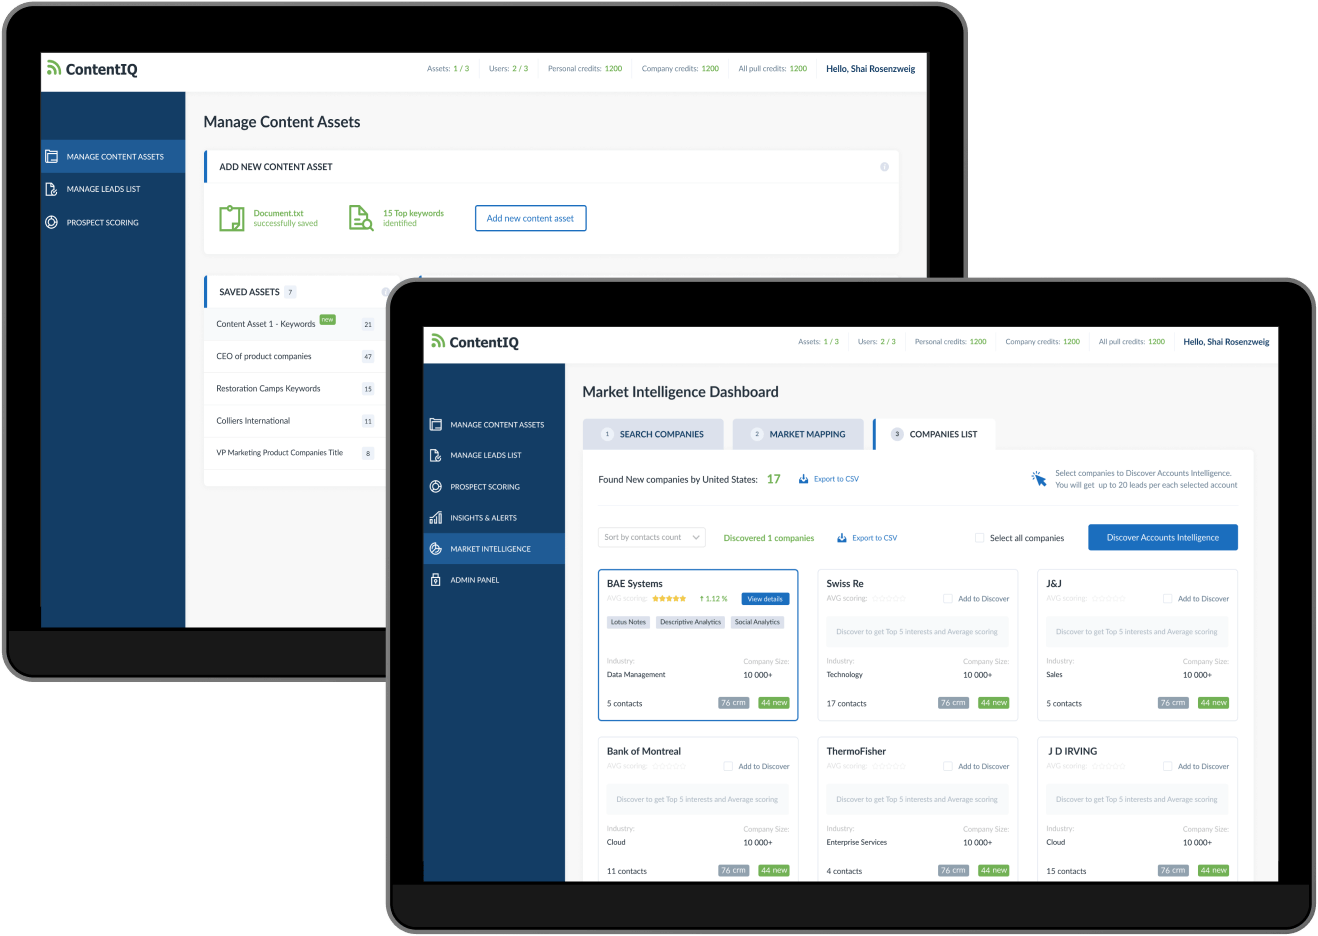
Wir bauen benannte Journeys, keine generische „Marketing Automation“. Ein Healthcare-Aktivierungsprodukt, das wir engineered haben, bestätigt eine Buchung und fährt dann 72-Stunden-SMS, 48-Stunden-E-Mail und 4-Stunden-Voice für Hochrisiko-Kontakte — One-Tap-Confirm, Cancel mit nächstem Slot. Auf diesem Pillar ist das ein Preference- und Suppression-Fabric: TCPA-Zeitstempel, CAN-SPAM-Unsub, Ruhezeiten und Channel-Fallback, damit Automation ohne Record nicht feuern kann. Healthcare-Variante: kein PHI in Meta- oder Google-Pixeln; Identifikatoren bleiben first-party. Clinic-Reminder und Scheduling-SKUs sind nicht diese URL — das gehört zur Patientenbindungssoftware. Sie bekommen die consent-korrekte Orchestrierung, die US- und Healthcare-Marketer betreiben können, ohne für jeden Kanal einen neuen CMP-Vendor zu erfinden.
Consent-gesteuerte Multi-Channel-Aktivierung
Wir bauen benannte Journeys, keine generische „Marketing Automation“. Ein Healthcare-Aktivierungsprodukt, das wir engineered haben, bestätigt eine Buchung und fährt dann 72-Stunden-SMS, 48-Stunden-E-Mail und 4-Stunden-Voice für Hochrisiko-Kontakte — One-Tap-Confirm, Cancel mit nächstem Slot. Auf diesem Pillar ist das ein Preference- und Suppression-Fabric: TCPA-Zeitstempel, CAN-SPAM-Unsub, Ruhezeiten und Channel-Fallback, damit Automation ohne Record nicht feuern kann. Healthcare-Variante: kein PHI in Meta- oder Google-Pixeln; Identifikatoren bleiben first-party. Clinic-Reminder und Scheduling-SKUs sind nicht diese URL — das gehört zur Patientenbindungssoftware. Sie bekommen die consent-korrekte Orchestrierung, die US- und Healthcare-Marketer betreiben können, ohne für jeden Kanal einen neuen CMP-Vendor zu erfinden.

Live-Write-back ins System of Record
Kein Overnight-CSV und kein veralteter Audience-Cache. Wir lesen Verfügbarkeit, Audiences und Preferences live aus HubSpot, Salesforce, Braze, Warehouse oder EHR — und schreiben Confirms, Unsubs und Slot-Änderungen über rate-limit-bewusste APIs zurück. Identität vor Ad-IDs. Server-side GTM hält Events first-party, damit Measurement nicht an einem Browser-Tag hängt, den Safari streicht. Healthcare: ein BAA mit Werbeplattformen ist nötig, bevor ein vergleichbarer Identifikator geteilt wird — so lesen wir das OCR Bulletin, als Release-Gate, nicht als Blogzitat. Das ist MarTech Integration Services und Marketing-CRM-/MAP-Overlay. Es ist kein Clinic-CRM: Patient-Relationship-Systeme für Care-Teams bleiben auf der Healthcare-CRM-Seite die aus Industries verlinkt.

MarTech-Entwickler für einen Live-Stack
Dedicated MarTech-Entwickler kommen, wenn MAP oder CDP schon produktiv ist und Pixel leakt, Consent ignoriert oder Retargeting zu teuer wird. Das Pod übernimmt Tagging, Identität und Journey-Code unter Ihrem Backlog — die sekundäre Intention hinter „MarTech developers“ als Service, nie als Jobs oder Gehalt. Engagement als IT Staff Augmentation, wenn Ihr PM das Board besitzt, oder als scoped Project, wenn wir Delivery besitzen. Conversational Front Doors sind ein Satz: Assistenten und Chat-UIs gehen zu AI-Chatbot-Entwicklungsdiensten. Klinische Voice- oder Scheduling-Produkte sind nicht diese URL. Sie holen Leute, die consent-gesteuerte Journeys und Live-Write-back geliefert haben, keine generischen JavaScript-Seats.
So läuft MarTech-Plattformentwicklung
Fünf Delivery-Schritte, kein Scrum-Theater. Jeder Schritt hat ein Output, das Counsel und Growth Lead prüfen können. Wer die Lawful-Basis-Map überspringt, landet PHI in einem Pixel.
Lawful-Basis- und BAA-Map
Wir listen, welche Events die Marke verlassen dürfen, welchen Purpose sie dienen und ob vor Voice, SMS oder Ads ein BAA nötig ist. OCR-Tracking-Risiko, wenn ein Pixel PHI sähe. Tiefes HIPAA-Programm bleibt bei der HIPAA-Konformitätsberatung; dieser Schritt ist Engineering-Scope.
OutputEvent- + BAA-Entscheidungslog
Lawful-Basis- und BAA-Map
Wir listen, welche Events die Marke verlassen dürfen, welchen Purpose sie dienen und ob vor Voice, SMS oder Ads ein BAA nötig ist. OCR-Tracking-Risiko, wenn ein Pixel PHI sähe. Tiefes HIPAA-Programm bleibt bei der HIPAA-Konformitätsberatung; dieser Schritt ist Engineering-Scope.
OutputEvent- + BAA-Entscheidungslog
Identitäts- und Consent-Store
Wir speichern, wer die Person ist, Consent-Zeitstempel, Purpose, Kanal und Suppression. Automation sendet nicht ohne diesen Record. Healthcare-Capture kann Identität vor einem Write prüfen — das MarTech-Analog zu einem Namenscheck vor der Buchung — ohne diese Seite zum Klinikprodukt zu machen.
OutputConsent- + Identity-Schema
Live-Read/Write ins System of Record
Slots, Audiences und Preferences werden live gelesen. Writes sind idempotent. Kein Overnight-CSV. Server-side GTM und First-Party-Collection werden hier designed, damit GA4, Ads und Warehouse dasselbe consented Event sehen.
OutputSoR-API + sGTM-Plan
Kanal-Orchestrierung mit Ruhezeiten
Benannte Schritte: Confirm, Remind, Recover, Backfill. Hochrisiko-Segmente können Voice bekommen, andere SMS oder E-Mail. TCPA und CAN-SPAM gelten im Code — Zeitstempel, Unsub, Ruhezeiten — nicht in einem Policy-PDF.
OutputJourney-Graph + Suppressions
PHI-sicheres Measurement und Backfill
Confirms und Unsubs schreiben zurück. Abgesagte oder erschöpfte Audience-Mitglieder lassen sich ersetzen, ohne clientseitige Health-Pixel. Tag-QA plus Consent Mode v2 und TCF 2.2 ist ein Release-Gate, kein Slide.
OutputQA-Gate + Waitlist-Analog
Custom-MarTech vs. HubSpot, Salesforce, Braze oder Segment
Packaged Stacks gewinnen Tempo, wenn das SKU passt. Custom-MarTech-Softwareentwicklung gewinnt bei HIPAA/BAA, Pixel-Kontrolle oder Event-Ökonomie bei Volumen. Dann Discovery scoppen, wenn Custom noch gewinnt.
- Vorteil
- Einschränkung oder Kompromiss
- Kriterium nicht erfüllt
Was Custom-MarTech-Softwareentwicklung kostet
Planungsspannen, keine Quotes. Discovery liegt typisch bei 15–40 Tsd. USD und entlastet Consent, Identität und BAA, bevor ein Fake-Festpreis entsteht. MVP-MarTech-Plattformentwicklung: 40–90 Tsd. USD in 3–4 Monaten. Growth: 90–180 Tsd. in 5–8 Monaten. Enterprise ist custom und 6+ Monate bei Multi-Tenant, HIPAA-sicherem Measurement, sGTM plus Warehouse und SOC-2-Type-II-Evidence — diese Constraints heben die Band; wir sagen das vorher. Hosting und Operate extra. Schriftliche Band nach Discovery.
MVP-Stack
$40k – $90k
3–4 Monate
- Consent- + Identity-Store
- Ein Live-SoR-Write-back
- sGTM-ready First-Party-Events
- Eine benannte Journey (Confirm / Remind)
- Tag-QA-Gate
Growth
$90k – $180k
5–8 Monate
- Multi-Channel-Orchestrierung
- Warehouse + MAP/CRM-Overlays
- Consent Mode v2 / TCF 2.2
- Suppression und Backfill
- Healthcare-sicherer Measurement-Pfad
Enterprise
Custom
6+ Monate
- Multi-Tenant-MarTech-Produkt
- HIPAA- / BAA-Event-Map
- sGTM + Warehouse + SOC-2-Evidence
- Dedicated MarTech-Entwickler
- Operate-Phase und Control-Logs
Kundenstimmen: MarTech-Entwicklungsunternehmen in Produktion
BRANCHENANERKENNUNG


Pitch59
Produktmanager
Das Team von WTT Solutions ist reaktionsschnell, kommunikativ und es macht Spaß, mit ihm zusammenzuarbeiten. Die Website funktioniert dank ihrer tadellosen Liebe zum Detail viel besser. Sie haben großartige Persönlichkeiten und werden gut geführt. Sie sind verantwortungsbewusst und kommunizieren gut. Sie sind unglaublich engagiert und kümmern sich ...


Branchen, die wir bedienen
Healthcare ist die Heimat für HIPAA-Pixel-Limits, das OCR Bulletin on Tracking Technologies und BAAs mit Werbeplattformen. Andere Branchen bekommen Consent und Measurement — wir stopfen keine Klinikbegriffe in Agenturkarten. MarTech-SaaS-Vendors, Digitalagenturen, Ecommerce und Financial Services kaufen dasselbe Data-Plane-Muster mit anderem Risiko.
Healthcare und Life Sciences
HIPAA begrenzt, was Pixel und Tracker sehen dürfen. Das OCR Bulletin behandelt clientseitige Tags auf Health-Seiten als Disclosure-Risiko. Wir halten PHI aus Ad-Tags, verlangen ein BAA mit Werbeplattformen, bevor vergleichbare IDs wandern, und setzen HIPAA-konforme IT in der Pipeline um. Clinic-CRM ist eine andere URL: ein Outbound-Satz — Patient-Relationship- / Clinic-CRM ist Healthcare-CRM-Softwareentwicklung.
MarTech-SaaS-Anbieter
Produktfirmen, die MAP, CDP-ähnlich oder Analytics verkaufen, holen uns für das Produkt — tenancy-aware Event-APIs, Consent-Objekte und sGTM-Connectors, die Kunden betreiben. Feature-Essays bleiben im Blog; kommerzielle MarTech-Softwareentwicklungsdienste hier.
Digitalagenturen und AdTech
Agenturen bekommen consent-korrektes Tagging, First-Party-Measurement und serverseitige Collection — kein HIPAA-Text in der Agenturkarte. DSP/SSP-nahe Arbeit ist im Scope, wenn wir die Integration nennen können; sonst sagen wir das in Discovery.
Ecommerce und Retail
First-Party-Audiences, Suppression und consented Checkout-Events ohne Third-Party-Cookie-Theater. Server-side GTM hält Purchase-Signale, wenn Browser Client-Tags droppen.
Financial Services
Fintech erwähnen wir nur, wo ein echtes Measurement- oder Consent-Build existiert. Ein generische Bank-Website erfinden wir nicht als MarTech-Case. Fragen Sie in Discovery; wir bleiben ehrlich.
MarTech-Lösungstypen, die wir bauen
01

Multi-Touch-Confirm und Reminders
Consent-korrekte Confirm-/Remind-/Recover-Sequenzen über SMS, E-Mail und Voice mit Ruhezeiten und One-Tap — kein Blast-Kalender.
02

Live-Sync mit dem System of Record
CRM-, CDP-, MAP- oder EHR-Write-back, der live liest und idempotent schreibt. Marketing-CRM-Overlays — kein Klinik-SoR.
03

First-Party- und Server-side-Measurement
sGTM, First-Party-Events und kein PHI in Ad-Tags. Analytics und Attribution, die einer Security Review standhalten.
04

Suppression und Audience-Backfill
Re-Eligibility, Unsub und Waitlist-Ersatz, wenn ein Kontakt cancelt oder erschöpft — ohne Health-Seiten im Pixel neu zu crawlen.
05

Always-on Capture mit Eskalation
Conversational Capture, das an Menschen übergibt. Ein Satz: Chat-Produkte leben auf AI-Chatbot-Entwicklungsdiensten — kein Medical-Receptionist-H2 hier.

MarTech-Architektur, die wir wirklich liefern
Identität, First-Party-Collection, server-side GTM und Consent-Signale sind die Default-Ebene. CAN-SPAM und TCPA leben im Preference Center. SOC 2 Type II ist Control-Mapping im Produkt — Programmwork ist SOC-2-Konformitätsdienste. KI nur, wo Datenqualität das hergibt.

Identity Resolution
First-Party-Keys vor Ad-IDs. Dedup über MAP, CRM und Warehouse.

First-Party-Data-Collection
Events auf Ihrer Domain — keine Third-Party-Cookie-Wette.

Server-side GTM
sGTM, damit GA4 und Ads consented Hits sehen, die Browser nicht mehr senden.

Consent Mode v2 + TCF 2.2
Signale, die Tags ehren müssen. Abgelehnte Purposes feuern keine Pixel.

CAN-SPAM- / TCPA-Preferences
Unsub, Zeitstempel und Ruhezeiten im Preference Center — im Code.

SOC-2-Type-II-Mapping
Zugriff, Logging und Change-Evidence im Produkt, das wir bauen.

GDPR + CCPA/CPRA
Lawful Basis, DSR-Pfade und US-State-Privacy im selben Store.

Scoped KI
Forecasts, Recs, Assistenten nur auf sauberen consented Daten — via KI-Dienste.


MarTech-Stack, mit dem wir arbeiten: CDP, CRM, server-side GTM, Consent
 OpenAI
 Google Gemini
 Anthropic Claude
 LangChain
 LlamaIndex
 Perplexity API
 RAG / Pinecone / Qdrant


 PostgreSQL
 MySQL
 MongoDB
 Redis
 Docker
 Kubernetes
 Terraform
 GitHub Actions


HIER KÖNNEN SIE UNS KONTAKTIEREN
MarTech-Entwicklungsdienste — Fragen, die wir beantworten
Was ist MarTech-Softwareentwicklung?
Wer „what is martech“ sucht, will meist eine Kategorie-Definition. Dieser Lexikon-Intent gehört zum Artikel What is marketing technology. Diese Seite ist der kommerzielle Hub: MarTech-Softwareentwicklungsdienste für Teams, die Software brauchen, kein Glossar. Wir definieren die Arbeit trotzdem, damit niemand ein Banner und eine Hoffnung kauft. Ein typischer Build umfasst einen Identity Key, der Cookie-Verlust überlebt, einen Consent-Store, den Automation lesen muss, server-side GTM für First-Party-Hits und Journeys, die ohne TCPA- oder CAN-SPAM-Records nicht senden, wo diese Gesetze gelten.
Was wir hier nicht als MarTech behandeln: klinische EHR, Care-Team-CRM oder Patientenportale. Das sind Healthcare-Produkte. Multi-Tenant-Plattformen, die kein Marketing-SKU sind, gehören zur Plattformentwicklung. Wer nur eine Broschüren-Site braucht, ist falsch. Wer Measurement und Aktivierung unter US-Privacy und Healthcare-Advertising besitzen will, das ist MarTech-Softwareentwicklung, wie wir sie verkaufen — der Rest dieser FAQ ist die Umsetzung. Wenn Sie unsicher sind, ob Sie ein Produkt, eine Integration oder nur ein Tag-Audit brauchen, starten Sie mit Discovery. Wir schneiden den Scope, bevor jemand einen Container published, und sagen ehrlich, wann ein packaged SKU reicht.
Warum ein MarTech-Entwicklungsunternehmen statt HubSpot, Salesforce, Braze oder Segment?
Custom heißt nicht „HubSpot neu schreiben“. Oft ist es ein Overlay: MAP oder CRM bleibt System of Record, Sie besitzen Identität, Consent, sGTM und Journeys, die Templates nicht gaten. IP-Besitz zählt, wenn Sie ein MarTech-Produkt verkaufen oder das Identity-Modell ohne SKU-Veto ändern müssen. Packaged gewinnt weiter einen Zwei-Wochen-Launch für ein einfaches Nurture. Das steht in der Vergleichstabelle, damit das kein Glaubensstreit wird.
Die Fünf-Jahres-Kosten drehen oft die erste Rechnung. Ein CDP pro Event wirkt günstig, bis das Programm läuft. Ein healthcare-sicherer Pfad „demnächst im Enterprise-Plan“ ist kein Pfad. In Discovery schreiben wir eine kurze Build-versus-Buy-Note. Wenn Buy ehrlich ist, kaufen. Wenn Counsel, Security oder Unit Economics das SKU schon abgelehnt haben, ist diese Seite das Briefing — kein Agency-Pitch, der Sie für Stunden umzieht. Die Vergleichstabelle oben ist dieselbe Diskussion in einer Ansicht für CTO und Finance. Discovery schreibt die Buy-versus-Build-Note, bevor jemand ein Team stafft. Wenn der SKU 80 Prozent abdeckt und Legal zufrieden ist, bleibt Buy die ehrliche Empfehlung.
Wie lange dauert MarTech-Plattformentwicklung?
Growth mit Multi-Channel-Orchestrierung, Warehouse-Sync, Consent Mode v2 und TCF 2.2 als hartem Gate und Audience-Backfill braucht meist fünf bis acht Monate. Enterprise-Produktisierung (Sie verkaufen das MarTech-SKU), HIPAA-sicheres Measurement und SOC-2-Evidence in der Operate-Phase brauchen meist sechs Monate plus bis zu einem stabilen Release. Wir arbeiten in Zwei-Wochen-Zyklen mit funktionierender Software. Der Meilenstein ist „ein consented Event schreibt zurück und ein abgelehnter Purpose feuert kein Pixel“, nicht „wir haben einen Container published“.
Zeitpläne rutschen aus bekannten Gründen: Legal hat keine Lawful Basis, Sales hat ein Meta-Pixel auf einer Symptomseite versprochen, das CRM nimmt keine Writes, oder Accessibility und Tag-QA bleiben für die Woche vor Launch. Diese Entscheidungen liegen in der Lawful-Basis- und BAA-Map, damit der Kalender ehrlich ist. Mobile Clients können der API hinterherlaufen. Ein kaputtes GTM ist ein Parallel-Track mit eigenem Cutover, kein versteckter Extra-Monat. Kalenderehrlichkeit ist Teil des Service: Wir quoten lieber fünf Monate, als Consent als Wochenend-Flag vorzutäuschen. Mobile Clients und Chat-UIs können der API hinterherlaufen; sie sollten den MVP-Kalender nicht blockieren. Wenn Legal die Lawful-Basis-Map in Woche eins unterschreibt, bleibt der Sprintplan stabil. Ein später SAML- oder BAA-Wunsch ist der häufigste Grund, warum aus vier Monaten sieben werden.
Welche Plattformen und APIs integrieren Sie?
Healthcare ergänzt eine Constraint, keine andere Connector-Liste: würde ein vergleichbarer Identifikator zur Ad-Plattform gehen, fragen wir, ob ein BAA existiert und ob die Payload PHI enthalten kann. Oft ist die ehrliche Antwort „kein clientseitiges Pixel; server-side mit minimiertem Event messen“. EHR-Write-back für Aktivierung (Slot belegt, Reminder gesendet) ist als System of Record im Scope, nicht als klinisches Modul. Identität vor Ad-IDs, damit Sie E-Mails nicht nach der Kampagne in einer Tabelle stitchen.
Wir tun nicht so, als wäre jeder DSP oder SSP ein Standard-SKU. Adtech-nahe Arbeit ist im Scope, wenn wir API und Case nennen können; sonst ist es Discovery. CMS- und Social-Publishing-Hooks, wenn sie denselben Consent-Store teilen. Ist Ihr Stack etwas, das wir nicht geliefert haben, sagen wir das und schätzen den Adapter. Der Punkt von Custom MarTech Application Development: der Integrationsvertrag ist Ihrer — versioniert, geloggt, testbar — kein Zap, der stirbt, wenn ein Feld umbenannt wird. OpenAPI oder Feldlisten der ersten Design-Partner gehören in Discovery. Rate Limits und Idempotenz-Keys sind Teil der Definition of Done, nicht ein Nachtrag nach dem ersten 429.
Wie bleiben E-Mail und SMS mit CAN-SPAM und TCPA konform?
Umsetzung sieht aus wie Code, nicht wie ein Policy-Wiki. E-Mail-Templates enthalten geforderte Identität und Unsub. SMS- und Voice-Pfade prüfen TCPA-Consent und Ruhezeiten. Hochrisiko-Segmente können Voice bekommen, andere SMS oder E-Mail — das ist Orchestrierung, weiter gegated. Wir loggen die Entscheidung, damit eine Beschwerde eine Spur hat. Wir sind nicht Ihr Counsel; brauchen Sie ein Legal Opinion zu „express written consent“ für eine Kampagne, holen Sie einen Anwalt. Wir implementieren die Controls, die er beschreibt.
Healthcare ergänzt ein zweites Gate: Message Body und Landingpage dürfen beim Reminder-Tap kein PHI in ein Ad-Pixel schieben. Das ist das OCR-Tracking-Thema, nicht CAN-SPAM. Die zwei Probleme werden in Slack verwechselt; in der Event-Map halten wir sie getrennt. Kann Ihr ESP oder SMS-Vendor Suppression nicht near real time ehren, sagen wir das in Discovery — ein Custom-Fabric flickt keinen Vendor, der Unsub ignoriert. Diese FAQ begründet den Preference-Center-Chip in den Features. Wenn Ihr SMS-Vendor Widerruf nur batchweise ehrt, sagen wir das, bevor Journeys live gehen. Quiet Hours und State-Twists gehören in denselben Record wie der TCPA-Zeitstempel — nicht in ein separates Spreadsheet im Marketing-Ordner.
Was sind server-side GTM und First-Party Data in Ihren Builds?
In unseren Builds wird sGTM im Live-Read/Write-Schritt designed, nicht nach einem Leak draufgeschraubt. Events sind benannt, purpose-tagged und droppen bei denied Consent. Healthcare-Events werden vor jedem Ad-Destination von PHI befreit. Identität ist ein First-Party-Key; Ad-IDs nur wenn erlaubt. Clientseitige Tags nutzen wir weiter, wo sie lawful und ausreichend sind; wir verschieben nicht religiös alles server-side, um Scope aufzublasen.
Was sGTM nicht ist: ein Weg, Consent zu ignorieren („der Server kann Meta trotzdem pingen“). Ist der Purpose denied, sendet der Server nicht. Es ist auch kein CMP. Sie brauchen weiter Consent Mode v2 und für EU-Ads-Vendors TCF-2.2-Signale. First-Party Data ist auch keine Lizenz zum Horten. Retention und DSR gelten unter GDPR und CCPA/CPRA. Bittet ein Vendor Sie, ein Health-Page-Pixel „nur für Matching“ zu pasten, ist das das Gegenteil dieser Architektur. sGTM-Logs sind Teil des Evidence-Packs für Security — wer welches Event wohin forwarded hat. Preview-Umgebungen spiegeln Tenancy und Consent, damit QA nicht gegen Produktion rät.
Was ist der Unterschied zwischen MarTech und AdTech in Ihrer Arbeit?
Leute suchen „what is adtech and martech“, weil die Kategorien verschwimmen. Wir halten sie getrennt, damit diese Seite kein Ad Network vortäuscht. Brauchen Sie einen Custom-Bidder oder Exchange, ist das anderer Scope und wir sagen, ob wir ihn geliefert haben. Brauchen Sie consented Audiences und server-side Conversion APIs in bestehende Ad-Plattformen, ist das diese Seite. Healthcare macht den Split schärfer: AdTech-Pixel auf Health-Seiten sind das OCR-Problem; MarTech ist, wie Sie ohne dieses Pixel messen.
Agenturen kaufen oft beides. Ihre Karte auf dieser Seite ist Consent und Measurement, kein Versprechen, dass wir Kampagnen operieren. Produktfirmen, die in Marketing-Abteilungen verkaufen, sind MarTech-SaaS-Vendors auf der Industries-Liste. Ist Ihre Frage wirklich „sollen wir eine Agentur holen“, ist das nicht unser H1 — wir sind ein Development Company. Media-Buying, Creative und Bid-Strategie bleiben beim Advertiser oder der Agentur. Wir liefern den consented Identifier und den server-side Conversion-Pfad, den diese Teams konsumieren können.
Wie bleiben E-Mail- und SMS-Outreach konform?
Welche MarTech-Entwicklungsdienste bieten Sie an?
Darum herum implementieren wir Analytics und Attribution, Marketing-CRM-/MAP-Overlays (kein Clinic-CRM), CMS- oder Social-Publishing-Hooks, adtech-nahe Connectors wenn wir den Case nennen können, und Consent plus Tag-Orchestrierung (Consent Mode v2, TCF 2.2). Conversational Capture ist ein Satz plus Link zur Chatbot-Practice — wir ranken diese URL nicht für Chatbot-Queries. Stack-Audits und Roadmap-Advice sind Discovery, kein „MarTech Consulting“-H1. Feature-Checklisten für ein Produkt, das Sie verkaufen, stehen im SaaS-Blog; der Build ist hier.
Engagement ist ein scoped Project, ein vendor-managed Build oder Seats unter Ihrem PM. Integrationen, die wir am häufigsten sehen: Salesforce, HubSpot, Braze, Segment, GA4, Meta, Google Ads und sGTM. Healthcare ergänzt eine BAA-Frage, bevor eine Ad-ID wandert. Sie bekommen kein Blockchain-, IoT- oder VR-Theater. Sie bekommen eine schriftliche Event-Map, einen Consent-Store und Software, die Counsel prüfen kann. Wenn das SKU passt und Legal zufrieden ist, sagen wir, bleiben Sie bei Packaged Software. Ein schriftliches Event-Inventar nach Discovery ist Teil des Angebots — nicht ein Moodboard. Bringen Sie die Systeme, die schon live sind; wir markieren, was Overlay wird und was neu gebaut werden muss.
Was kostet Custom-MarTech-Softwareentwicklung?
Was ein MVP meist enthält: Consent- und Identity-Store, ein Live-Write-back zum System of Record, sGTM-ready First-Party-Events, eine benannte Journey (Confirm oder Remind) und ein Tag-QA-Gate. Nicht enthalten: jedes Ad-Destination, jede State-Privacy-Kante oder ein SOC-2-Audit. Growth ergänzt Suppression, Backfill und mehr Kanäle. Enterprise ergänzt Operate-Phase und Control-Logs, die der Assessor sampelt. Jährliches Operate und Hosting sind typisch ein Bruchteil des Builds; sie als gratis zu tun ist, wie Stacks verrotten.
Veröffentlichte „MarTech-Projekt“-Zahlen unter 20.000 USD beschreiben meist ein Tag-Install oder ein HubSpot-Template, nicht Custom-MarTech-Softwareentwicklung. Diesen Floor erfinden wir nicht für ein Form Fill. Holen Sie eine schriftliche Band nach Discovery, damit Finance ohne Fake-Festpreis planen kann. Wer nur Seats braucht: Staff-Augmentation-Rates sind ein anderes Gespräch auf jener Seite — diese FAQ ist Projektkosten für einen Stack, den Sie besitzen. Hosting, sGTM-Betrieb und Warehouse-Kosten liegen außerhalb der Build-Band; wir listen sie in Discovery, damit Finance nicht eine Überraschung in Monat fünf bekommt. Ranges sind Planung, keine Quotes — die schriftliche Band kommt nach der Lawful-Basis-Map.
Kann ich MarTech-Entwickler holen, um mein Team zu erweitern?
Wenn Ihr PM priorisiert und Sie Seats wollen, ist das Modell IT Staff Augmentation. Wollen Sie vendor-managed Delivery — wir besitzen Meilensteine, QA und Release — nutzen Sie Software-Development-Outsourcing. Dieselben Engineers, andere Governance. Wir setzen „MarTech developers“ nicht in den Staff-Aug-Title; die Phrase lebt hier, damit die URLs nicht konkurrieren. Sie bekommen trotzdem Domain-Leute: Tagging, Identität, TCPA/CAN-SPAM im Code und HIPAA-bewusstes Measurement.
Wofür Sie dieses Pod nicht holen sollten: Media Buying, nur HubSpot-Admin oder ein klinisches Scheduling-Produkt. Conversational UIs gehen auf die Chatbot-Seite. Wir shortlisten Leute, die Consent Mode v2 und eine BAA-Frage im selben Interview erklären. Ramp sind Wochen, kein sechsmonatiger Recruiting-Zyklus. Brauchen Sie einen Full Rebuild statt Extension, skippen Sie Seats und fahren Sie die fünf Delivery-Schritte als Projekt. Shortlists kommen in Tagen, nicht in Quartalen. Sie interviewen wie bei einem Full-time-Hire; wir ersetzen nicht still nach Signing. Domain-Fit — Consent, sGTM, BAA-Frage — ist Teil des Screens, nicht ein Nice-to-have.
Wie setzen Sie GDPR, CCPA/CPRA, Google Consent Mode v2 und IAB TCF 2.2 um?
Im Build schreibt CMP oder First-Party-Preference-Center Purpose, Zeitstempel und Region in einen Store, den Journeys und sGTM lesen müssen. Tags warten. Abgelehnte Analytics- oder Ads-Purposes feuern keine clientseitigen Pixel und werden nicht „für Qualität“ in einem zweiten Container rekonstruiert. DSRs fächern zu MAP, CRM, Warehouse und Logs auf Deadline. Wir sind nicht Ihre Kanzlei: Counsel wählt Lawful Basis und TCF-Vendorlisten; wir implementieren die Gates und halten Evidence, dass ein Send oder Hit einen Record hatte.
US-only-Teams treffen Consent Mode v2 trotzdem, wenn sie Google-Tags nutzen, und CCPA/CPRA, wenn California Residents da sind. EU-Traffic ergänzt TCF und GDPR. Wir behaupten kein „GDPR-certified Software“. Wir behaupten, der Stack kann das Signal durchsetzen. Optionales Split EU vs. US ist Konfiguration im selben Store, kein zweites Produkt. Feuert Ihr GTM alles und das Banner ist Theater, beginnt Remediation hier — vor dem nächsten Campaign-Spend. Wir dokumentieren, welcher Purpose welchen Tag freigibt, damit Legal und Growth dieselbe Tabelle lesen. Ein zweiter „Shadow Container“ ist ein Befund, kein Workaround.
Wie bauen Sie MarTech für Healthcare (HIPAA, OCR Tracking Bulletin, BAAs)?
Ein Business Associate Agreement ist ein Vertrag, kein Badge. Wir führen BAAs aus, wo wir Business Associate sind. Ad-Plattformen sind eine separate Frage für Counsel und Vendor; wir implementieren das Gate „nicht senden, bis BAA existiert“. Programm-HIPAA — Policies, Risk Analysis, Workforce Training — lebt auf HIPAA-Konformitätsberatung und IT-Betrieb auf HIPAA-konformen IT-Diensten. Patient-Relationship- / Clinic-CRM ist Healthcare-CRM-Softwareentwicklung — das ist der eine Satz mit dieser Phrase, damit diese URL sie nicht stiehlt.
Wir behaupten keine „HIPAA-certified Software“. Wir behaupten PHI-sicheres Measurement und eine dokumentierte Event-Map. Will Sales ein Pixel auf einem Pre-Visit-Form, lehnen wir diese Konfiguration ab und schlagen einen First-Party-Confirm-Flow vor. So sollte sich ein MarTech-Entwicklungsunternehmen auf YMYL-nahem Marketing verhalten. Bringen Sie die Seitenliste, auf der Sales Pixel will; wir markieren, welche Health-Information tragen und welche first-party bleiben müssen. Ein „anonymisiertes Event“ mit Termingrund in der URL ist immer noch ein OCR-Problem.
Unterstützen Sie SOC 2 Type II für ein MarTech-Produkt, das wir verkaufen?
SOC 2 Type II ist eine Attestierung über einen Zeitraum operativer Wirksamkeit. Wir verkaufen das Audit nicht und tun nicht so, als wäre eine Codebase am Launch-Tag „SOC 2 certified“. Wir implementieren die technischen Hooks, die Ihr Assessor sucht, und arbeiten mit Ihrem GRC-Owner am Scope. Dedicated Readiness, Policies und Vendor Reviews leben auf SOC-2-Konformitätsdiensten, damit dieser Pillar nicht für das Service-Keyword rankt. Hat Sales Type II schon zu einem Datum versprochen, sagen Sie das in Discovery, damit die Operate-Phase im Plan steht.
Healthcare-Käufer fragen HIPAA und SOC 2 oft im selben RFP. HIPAA-Marketing-Constraints bleiben auf dieser URL; das Attestierungsprogramm auf der SOC-2-Seite. Sie bekommen beide Gespräche ohne Keyword-Kannibalisierung. Brauchen Sie nur ein HubSpot-Portal für ein internes Team, brauchen Sie Type II nicht auf einem Custom-Stack — kaufen Sie das SKU. Verkaufen Sie ein MarTech-Produkt in Hospitals, sagen Sie das in Discovery, damit Logging und Access Reviews zu deren Fragebögen passen. Type II braucht eine Operate-Phase mit Stichproben; ein Launch-Tag ohne Logs ist kein Attest. Wir planen die Evidence-Kadenz mit Ihrem GRC-Owner, nicht drei Wochen vor dem Auditor.
Wie gehen Sie in MarTech-Builds mit Consent- und Privacy-Regeln um?
Warum WTT Solutions für US- und Healthcare-MarTech-Builds?
Sie können MarTech-Entwickler als Pod holen oder ein Full Project fahren. Sie können über Loslegen mit einer Discovery starten, die eine Lawful-Basis-Map liefert statt eines Moodboards. Klinische Arbeit schicken wir zum Healthcare-Hub, generisches Multi-Tenant zur Plattformentwicklung, Chatbot-UIs zur AI-Chatbot-Seite, damit wir uns nicht selbst kannibalisieren. Diese Disziplin zeigt, dass der Content die richtige Query ranken soll, nicht jede Phrase auf ein Landing stopft.
Wir sind nicht Ihre Kanzlei, kein CMP-Vendor und keine HubSpot-Agentur. Passt Packaged Software, sagen wir das. Brauchen Sie ein MarTech-Entwicklungsunternehmen, das eine PHI-im-Pixel-Konfiguration ablehnt, ist das das Briefing. Die Antworten auf dieser Seite sind die Support-Artikel-Version dieses Angebots — nutzen Sie sie mit Counsel, dann staffen Sie den Build. Bringen Sie die Event-Liste, die Sie zu brauchen glauben; wir markieren, welche die Marke verlassen dürfen. Cases auf dieser Seite sind echte Delivery. Wenn packaged Software reicht, sagen wir das in Discovery — lieber ein kurzes Nein als ein Pixel, das Counsel später stoppt. Die Antworten oben sind die Support-Fassung; nutzen Sie sie mit Counsel, dann staffen Sie den Build.
